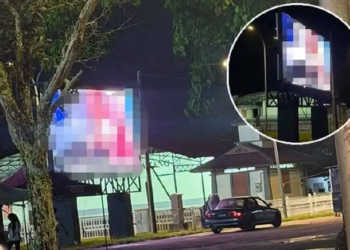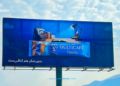







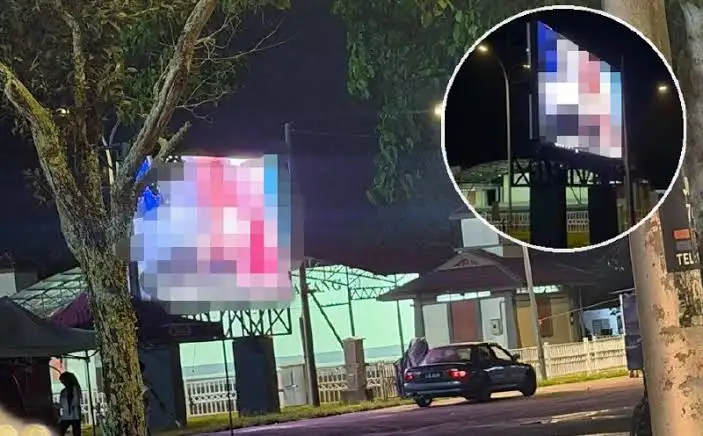
هک بیلبوردهای دیجیتال در چند کشور از جمله مصر، مالزی و برزیل خبرساز شده است. مهاجمان با نفوذ به سامانههای مدیریت محتوای نمایشگرهای LED، تصاویر غیرمجاز را روی تعدادی از بیلبوردهای شهری پخش کردند. این حملات بار دیگر نگرانیها درباره امنیت زیرساختهای تبلیغات محیطی دیجیتال را افزایش داده است.
از مصر تا برزیل؛ بیلبوردهایی که از کنترل خارج شدند
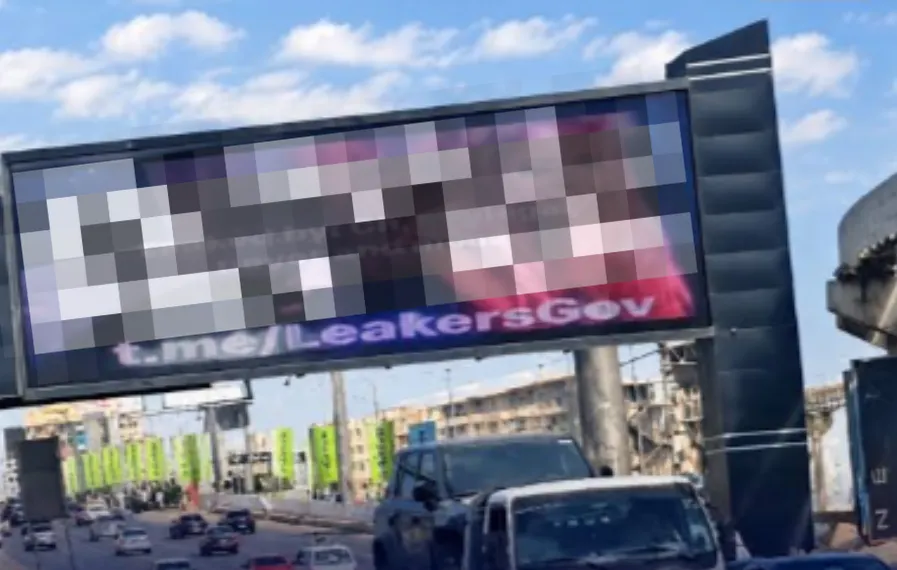
نخستین گزارش مهم از هک بیلبوردهای دیجیتال به بزرگراه ۲۶ ژوئیه شهر جیزه مصر مربوط میشود؛ جایی که یک نمایشگر بزرگ تبلیغاتی، محتوای غیرمجاز پخش کرد.
وزارت کشور مصر اعلام کرد این بیلبورد متعلق به شرکت Al Arabia United بوده و حمله به زیرساخت نرمافزاری یک شرکت بینالمللی مسئول مدیریت محتوا، باعث انتشار تصاویر غیرمجاز در چند کشور شده است.
را از دست ندهید:مطالب جذاب


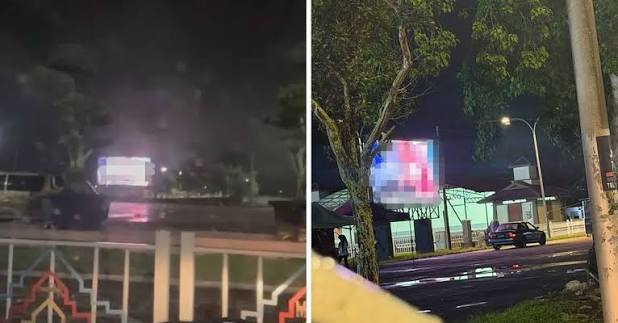
در مالزی نیز شورای شهرداری کلوانگ نفوذ به چند نمایشگر عمومی را تأیید کرد. در برزیل هم یک پنل تبلیغاتی در شهر کامپو مایور هدف حمله قرار گرفت. شرکتهای مسئول برای جلوگیری از ادامه پخش تصاویر، نمایشگرهای آسیبدیده را خاموش کردند.
هک بیلبوردهای دیجیتال چگونه انجام شد؟
گروه هکری Leakers$ مسئولیت حملات را پذیرفته و مدعی شده است که با سوءاستفاده از یک آسیبپذیری در نرمافزار انتقال محتوا، به سامانههای نمایشگر در کشورهای مختلف دسترسی پیدا کرده است.
در این پرونده، هک بیلبوردهای دیجیتال ظاهراً از طریق نفوذ به زیرساخت مشترک مدیریت محتوا انجام شده است، نه دسترسی فیزیکی به تکتک نمایشگرها.
هک بیلبوردهای دیجیتال علاوه بر ایجاد اختلال در نمایش تبلیغات، میتواند اعتبار شرکتهای تبلیغات محیطی و برندهای حاضر در این رسانهها را تحت تأثیر قرار دهد. این اتفاق اهمیت حفاظت از سامانههای مدیریت محتوا و کنترل دسترسی به نمایشگرهای شهری را بیش از گذشته مطرح کرده است.